Usługi · Bezpieczeństwo
Bezpieczeństwo aplikacji
Testuję aplikacje webowe według metodyki OWASP. Sprawdzę też Twoją stronę albo aplikację: znajdę luki, zanim zrobi to ktoś inny, i opiszę je tak, żeby było jasne, co naprawić najpierw.
Zakres
- Audyt i testy penetracyjne: SQLi, XSS i błędy autoryzacji, razem z konfiguracją
- Audyt istniejącego WordPressa: wersje i wtyczki pod kątem znanych podatności oraz uprawnienia użytkowników. Do tego konfiguracja serwera, nagłówki i kopie zapasowe
- Raport z priorytetami i rekomendacjami, który zrozumie właściciel firmy
- Retest po poprawkach, który potwierdza, że luki są zamknięte
Dla kogo
- Dla firm, których strona zbiera dane: formularze, konta klientów, zamówienia, płatności
- Dla właścicieli WordPressa, który od lat działa na tych samych wtyczkach i nikt go nie sprawdzał
- Przed startem nowej aplikacji, kiedy poprawki są jeszcze tanie
Czego potrzebuję od Ciebie
- Pisemnej zgody właściciela systemu na testy, z opisanym zakresem. Bez niej nie testuję
- Kont testowych dla każdej roli, którą mam sprawdzić, na przykład klienta i administratora
- Najlepiej kopii strony do testów, a jeśli testujemy działającą stronę, świeżej kopii zapasowej
Jak wygląda audyt
- Rozmowa i zakres. Ustalamy, co testuję, z jakich kont, w jakim terminie i czego nie sprawdzam. Zakres trafia do pisemnej zgody na testy.
- Testy. Sprawdzam aplikację według kategorii OWASP Top 10: kontrolę dostępu, wstrzykiwanie kodu (SQLi, XSS), logowanie i sesje. Do tego konfigurację i znane podatności w użytych wersjach. Narzędzia automatyczne pomagają, ale najważniejsze błędy znajduje się ręcznie.
- Raport. Podsumowanie dla właściciela firmy, opis zakresu i metody, a potem każde znalezisko z oceną wagi (CVSS), dowodem i rekomendacją naprawy, w kolejności od najpilniejszego.
- Omówienie i retest. Przechodzimy przez raport razem, a po wprowadzeniu poprawek sprawdzam je ponownie i potwierdzam, które luki są zamknięte.
Jak czytać taki raport i w jakiej kolejności naprawiać znaleziska, opisałem w artykule Jak czytać raport z audytu bezpieczeństwa.
Przykładowy raport
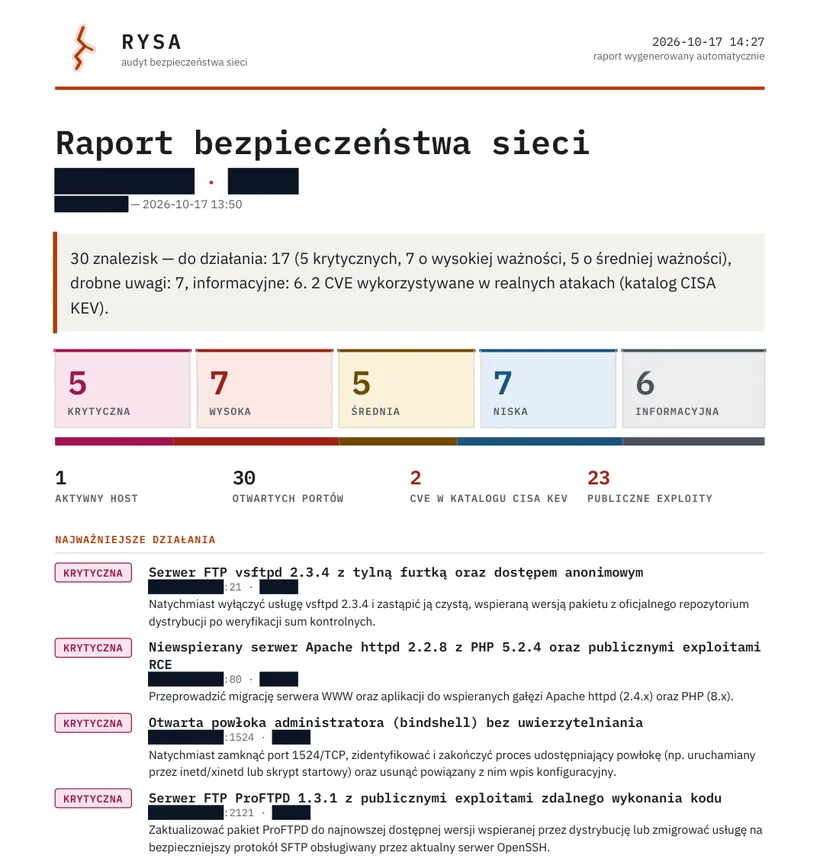
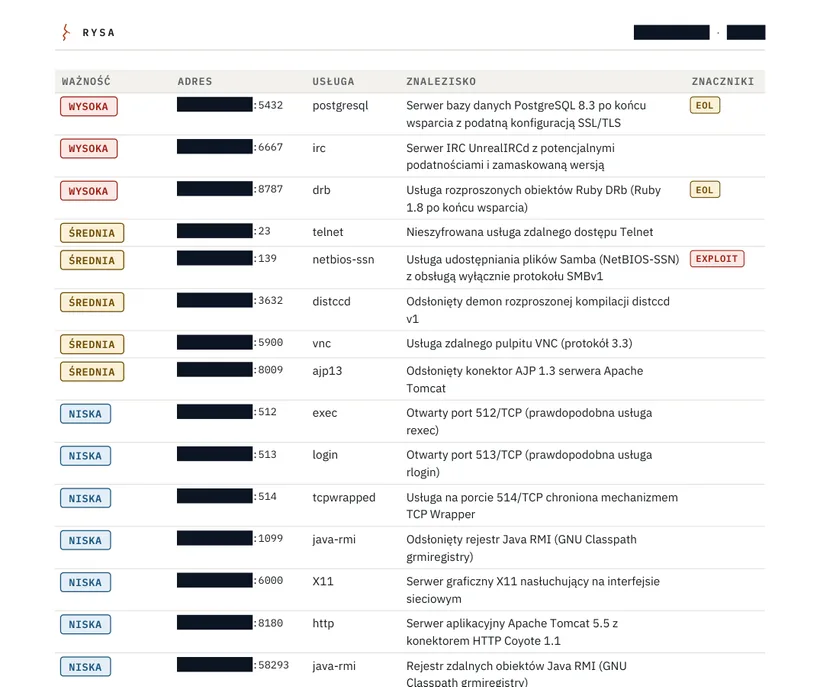
Tak wygląda raport: przykład z Rysy
To raport z mojej aplikacji Rysa ze skanu Metasploitable 2, celowo podatnej maszyny laboratoryjnej. To ćwiczenie na moim labie, bez klienta. Adresy sieci i nazwa hosta są zamaskowane.
- 30znalezisk
- 5krytycznych
- 7wysokich
- 2CVE z katalogu CISA KEV
- 23publiczne exploity
- Podsumowanie. Liczba znalezisk według ważności, luki z katalogu CISA KEV, publiczne exploity i najważniejsze działania na pierwszej stronie.
- Zakres i metoda. Co i czym sprawdzono, ile trwał skan i które warstwy wykonano.
- Macierz znalezisk. Ważność, usługa, opis i znaczniki (exploit, KEV, koniec wsparcia).
- Plan naprawczy. Jedno działanie na usługę, podzielone na „teraz”, „w najbliższym czasie” i „przy okazji”, z polami do odhaczenia przy wdrażaniu.
- Dowody i weryfikacja. Przy każdym znalezisku dowody ze skanu, numery CVE z oceną CVSS i kroki, którymi można to sprawdzić samemu.
- Luki w rozpoznaniu. Czego skan nie sprawdził i jak to potwierdzić. Raport sam zaznacza, że ustalenia musi potwierdzić człowiek.
Rysę opisałem w studium przypadku. Raport z audytu aplikacji webowej ma podobną budowę (opisałem ją wyżej), a ocena i opisy powstają z ręcznych testów.
Od czego zależy wycena
Wycena zależy od wielkości aplikacji, dlatego podaję ją po krótkiej rozmowie, która nic nie kosztuje. Najbardziej wpływają na nią:
- liczba ról użytkowników i tego, do czego każda ma dostęp,
- liczba formularzy, funkcji i miejsc, w których aplikacja przyjmuje dane,
- to, czy aplikacja ma API albo integracje z innymi systemami,
- to, czy to standardowy WordPress, czy aplikacja pisana od zera.
Pytania i odpowiedzi
Czym audyt różni się od automatycznego skanu?
Skaner znajdzie przestarzałe wersje i proste, powtarzalne błędy. Nie sprawdzi, czy klient A widzi zamówienia klienta B albo czy zwykły użytkownik dostanie się do panelu administratora. Takie błędy kontroli dostępu są dziś najczęstsze i znajduje się je ręcznie.
Czy testy mogą zepsuć działającą stronę?
Dlatego najlepiej testować kopię strony. Jeśli testujemy działającą stronę, przed startem robimy kopię zapasową i ustalamy, czego nie ruszam, na przykład wysyłki prawdziwych zamówień.
Czy sprawdzisz stronę, której nie robiłeś?
Tak. Audyt istniejących stron, także na WordPressie zbudowanym przez kogoś innego, to podstawowy zakres tej usługi. Do testów wystarczą konta testowe i zgoda właściciela, dostęp do kodu nie jest konieczny.
Co dostanę na koniec?
Raport z listą znalezisk od najpilniejszego, z dowodem i rekomendacją naprawy dla każdego, omówienie raportu i retest po poprawkach. Raport jest napisany tak, żeby zrozumiał go właściciel firmy, a część techniczna wystarczyła osobie, która będzie naprawiać.
Mogę najpierw sprawdzić coś sam?
Tak. Siedem prostych sprawdzeń, które zrobisz bez narzędzi i wiedzy technicznej, opisałem w artykule Jak sprawdzić, czy Twoja strona wycieka dane. Sprawdzaj tylko stronę, która należy do Ciebie.
Zobacz też: OWASP Top 10 bez żargonu · Jak czytać raport z audytu · Jak zabezpieczyć WordPressa · Rysa: aplikacja do audytu sieci · Słownik: OWASP Top 10
Zaczynamy?
Zacznijmy od rozmowy
Opisz, co chcesz zbudować. W odpowiedzi dostaniesz zakres, cenę i termin. Zapytanie nic nie kosztuje i do niczego nie zobowiązuje.