W skrócie
- Framework: Flutter
- Platforma: Android (root)
- Backend: FastAPI + Gemini
Zanim zaczniesz skanować
Skanuj wyłącznie sieci i urządzenia, których jesteś właścicielem, albo na które masz jawną, pisemną zgodę właściciela. Skanowanie cudzej infrastruktury bez zgody jest w Polsce przestępstwem (art. 267 i 269a-269b k.k.). Aplikacja ma charakter audytorski i edukacyjny, wskazuje, co warto poprawić, nie jest narzędziem do ataku ani obchodzenia zabezpieczeń.
Wyzwanie
nmap to narzędzie dla pełnego Linuksa z rootem, nie dla telefonu. Surowy wynik skanu (setki linii skryptów NSE i gołe numery CVE) niewiele mówi komuś, kto nie jest specjalistą, a dopasowanie podatności po numerze wersji bywa fałszywe. Do tego pokazanie „jak to wykorzystać” zamieniłoby narzędzie audytorskie w narzędzie ataku. Cel: dokładny skan z poziomu telefonu, wynik zrozumiały dla człowieka i twarda granica między pokazaniem słabego miejsca a podaniem narzędzia do ataku.
Rozwiązanie
Aplikacja steruje Kali NetHunter w chroocie na zrootowanym Androidzie i buduje polecenia wyłącznie ze stałych profili: użytkownik nie wpisuje własnych flag, a skrypty NSE są ograniczone do bezpiecznych kategorii, bez tych, które wysyłają adresy sieci na zewnątrz. Po nmapie działają kolejne warstwy, wszystkie tylko do odczytu: whatweb, sslyze (TLS), ssh-audit, dig (resolver DNS), p0f, odczyt UPnP z routera i zabezpieczeń Wi-Fi telefonu. Wykryte wersje trafiają do NVD, OSV.dev i katalogu CISA KEV, a Exploit-DB służy wyłącznie jako metadane (wpis jest albo go nie ma, treści nikt nie pobiera). Dopiero na tej faktografii model Gemini 3.1 Pro pisze opis po polsku: co to za luka, dlaczego ma taką ważność i jak ją nieinwazyjnie sprawdzić. Zakaz opisywania ataków jest wymuszony w kodzie, a osobny walidator odrzuca zmyślone numery CVE.
Proces
- Środowisko: Kali NetHunter w chroocie na zrootowanym telefonie, sterowany z aplikacji Flutter przez su, bez emulacji.
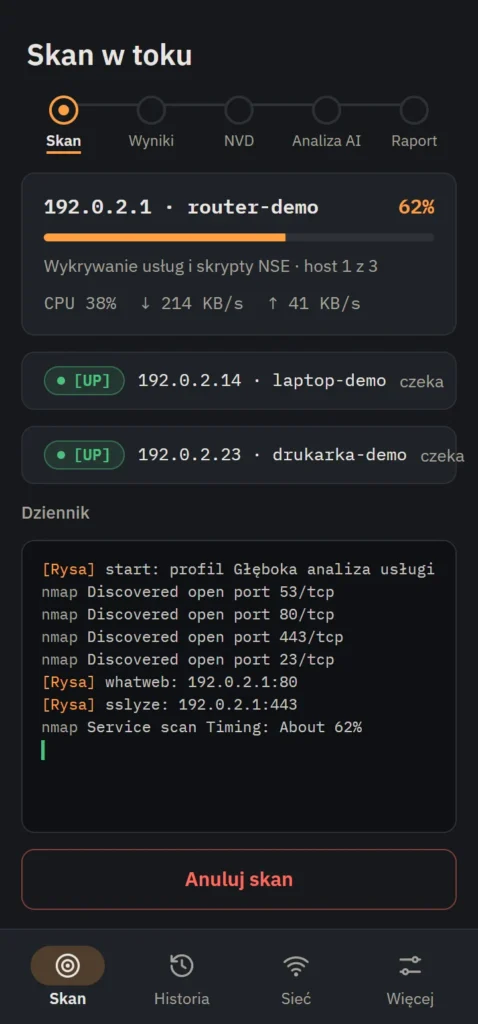
- Silnik skanowania: polecenia nmapa z zamkniętego zbioru profili, z limitami czasu i żywym postępem każdego hosta (etap, CPU, ruch sieciowy).
- Warstwy audytu: TLS, SSH, DNS, technologie stron, UPnP i Wi-Fi, czyli odczyt tego, co usługa sama ogłasza, bez prób logowania i bez wykorzystywania luk. Do tego dopasowanie CVE w NVD, OSV.dev i CISA KEV.
- Analiza i raport: adresy w danych dla modelu są pseudonimizowane, Gemini opisuje ryzyko po polsku, walidator odrzuca halucynacje, a wynik trafia do raportu PDF z planem naprawczym.
- Poprawki po skanach na żywo: kolejne rundy w działających sieciach, każda poprawka z testami (ponad tysiąc testów automatycznych w aplikacji i backendzie).
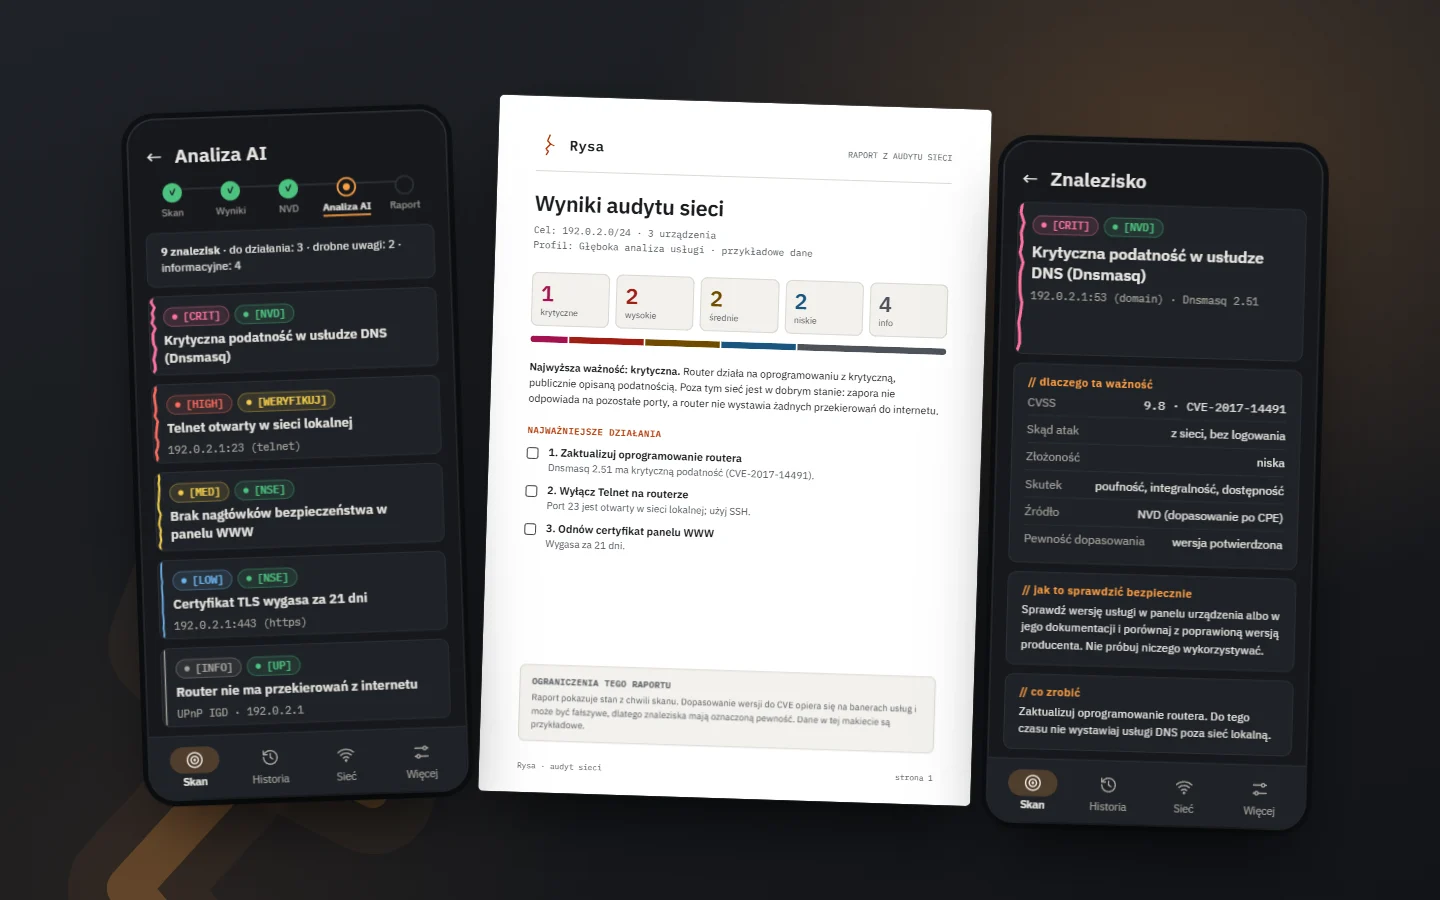
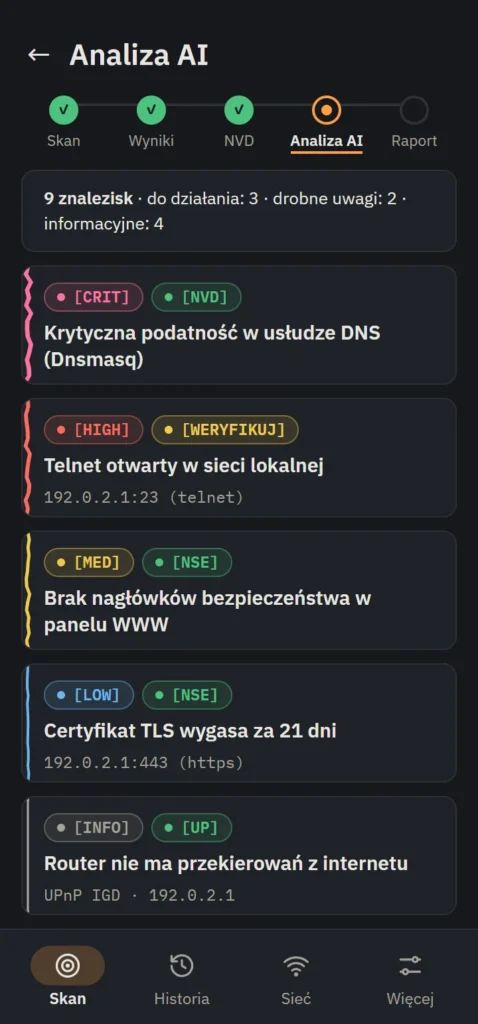
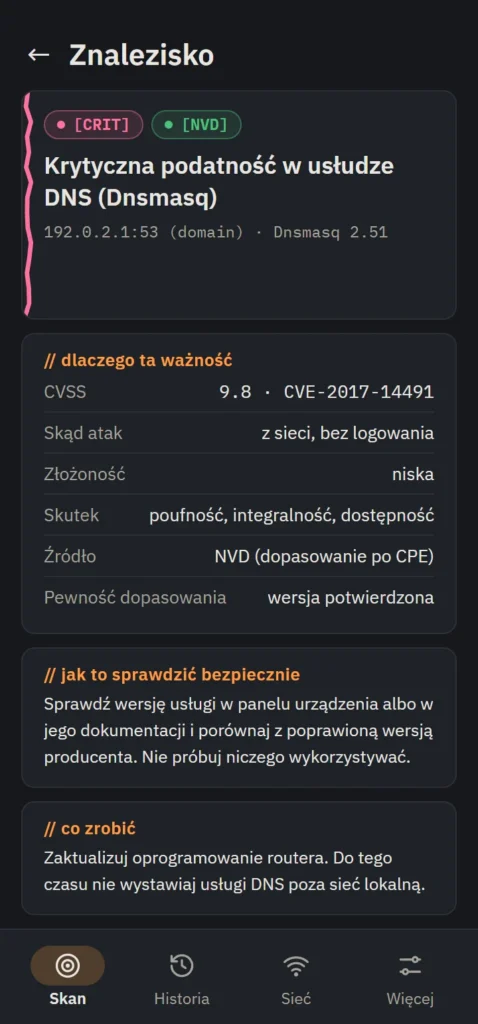
- Nazwa i wygląd: robocze „NetHunter Audit Companion” zmieniłem na Rysę, żeby nie używać cudzych znaków towarowych. Rysa to też motyw całej aplikacji: im groźniejsze znalezisko, tym głębsza rysa na krawędzi jego karty.
Jak to wygląda
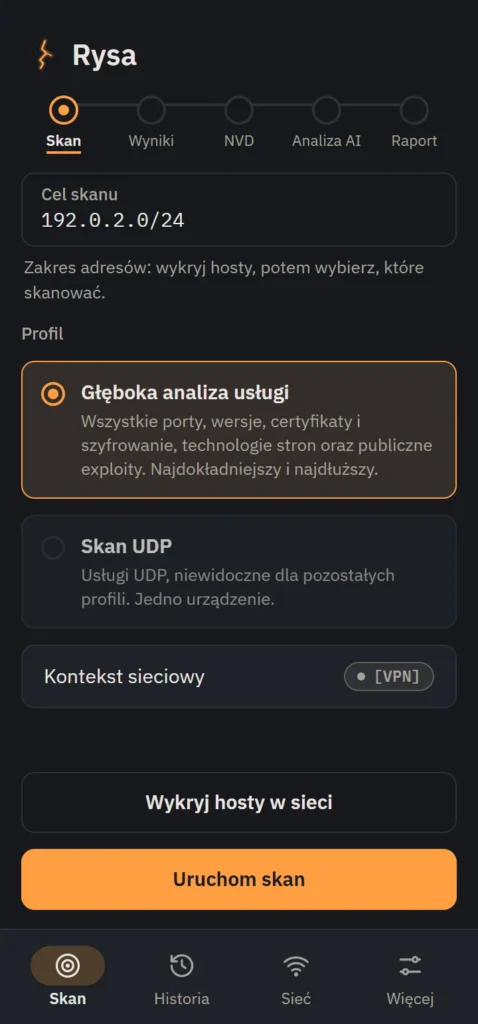
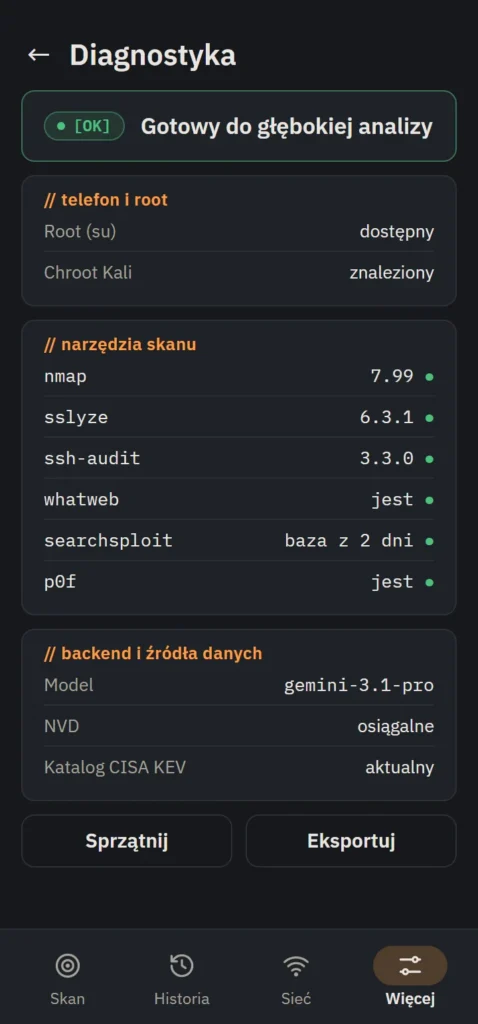
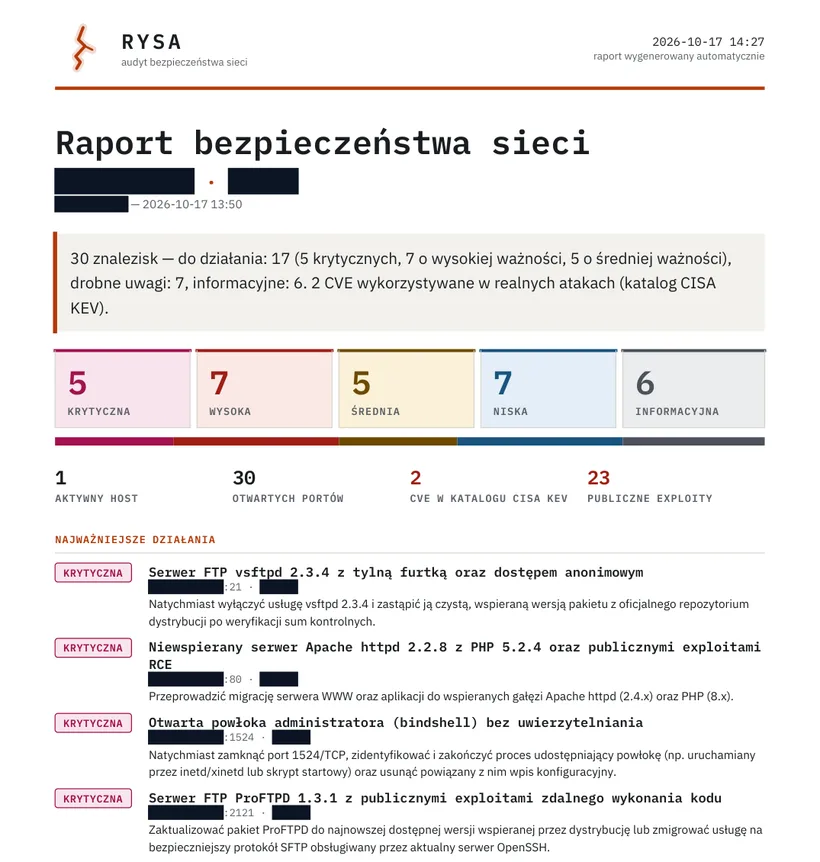
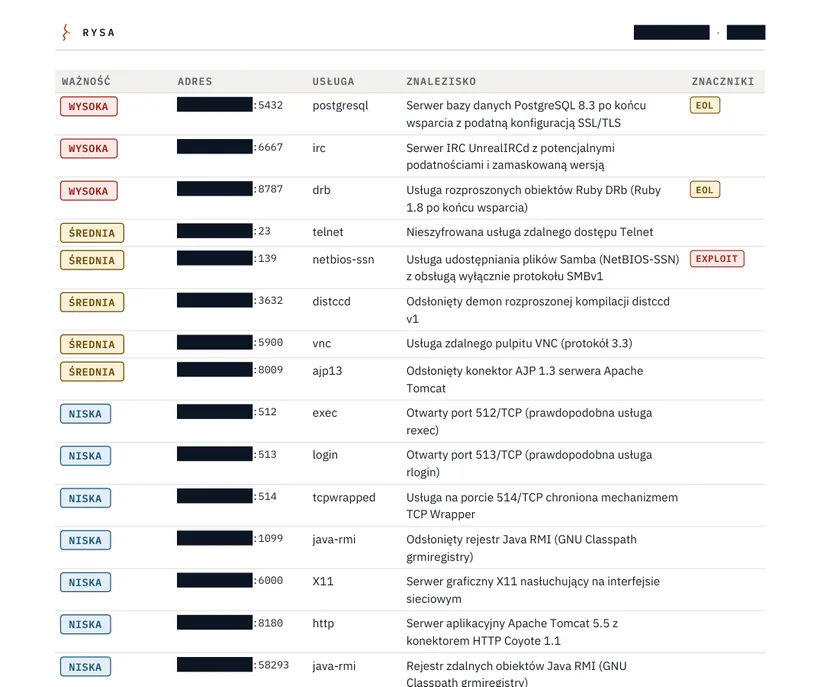
Pięć pierwszych obrazów to makiety odtworzone według wyglądu aplikacji, z przykładowymi danymi (adresy z zakresu dokumentacyjnego 192.0.2.0/24, nazwy urządzeń zmyślone). Dwa ostatnie to zrzuty z prawdziwego raportu ze skanu Metasploitable 2, celowo podatnej maszyny laboratoryjnej, z zamaskowanymi adresami i nazwą hosta.
Co potrafi
- Skan w Kali NetHunter. nmap z uprawnieniami roota w środowisku NetHunter na telefonie, nie w emulatorze.
- Zamknięty zestaw profili i lista celów. Profile „Głęboka analiza usługi” (wszystkie porty) i „Skan UDP”, bez pola na dowolne flagi. Cel spoza listy dozwolonych wymaga jawnego potwierdzenia, że masz do niego prawo.
- Warstwy tylko do odczytu. TLS (sslyze), SSH (ssh-audit), DNS (dig), technologie stron (whatweb), odcisk systemu (p0f), UPnP routera i zabezpieczenia Wi-Fi telefonu. Zero prób logowania i zmian na celu.
- Korelacja z NVD, OSV.dev i CISA KEV. Wykryta wersja usługi jest zestawiana ze znanymi CVE (CVSS, oznaczenie podatności wykorzystywanych w atakach) i podatnościami bibliotek webowych.
- Świadomość publicznych exploitów. Pokazuje, że wpis w Exploit-DB istnieje, nigdy nie pobiera ani nie wyświetla jego treści.
- Opis od AI po polsku. Dlaczego taka ważność (z wektorem CVSS opisanym prostym językiem) i jak nieinwazyjnie sprawdzić, czy dotyczy Twojego urządzenia. Każde znalezisko ma oznaczone źródło i pewność.
- Raport PDF do druku. Strona z podsumowaniem i trzema najważniejszymi działaniami, plan naprawczy (teraz, w najbliższym czasie, przy okazji), sekcja „co jest w porządku”, zmiany od poprzedniego skanu i załączniki.
- Historia z kopią do pliku. Skany zapisane lokalnie, raport zbiorczy z kilku skanów, eksport i import historii do pliku. Import traktuje plik jako niezaufany i nie dubluje wpisów.
- Raport z planem naprawczym. Raport zaczyna się od podsumowania i najważniejszych działań. Dalej są macierz znalezisk, plan „teraz, w najbliższym czasie, przy okazji” z polami do odhaczenia, dowody ze skanu, kroki weryfikacji i lista luk w rozpoznaniu. Rysa sama zaznacza, że ustalenia musi potwierdzić człowiek.
- Diagnostyka przed skanem. Sprawdza root, narzędzia i bazę skryptów w chroocie oraz backend i źródła danych, zanim długi skan się zacznie.
- Przejrzysty koszt analizy AI. Wywołania modelu i koszt w USD widoczne na bieżąco (dzień, tydzień, miesiąc), bez niespodzianek w rachunku za API.
Dane techniczne
- Platforma: Android (wymagany root + NetHunter/Kali chroot)
- Aplikacja: Flutter (Dart), lokalna baza historii
- Backend: Python (FastAPI) + Gemini 3.1 Pro, hostowany osobno
- Źródła danych: NVD, OSV.dev, CISA KEV, Exploit-DB (tylko metadane)
- Języki: polski
- Internet: wymagany do analizy AI i baz podatności; sam skan działa lokalnie
- Uprawnienia: root (su), dostęp do sieci lokalnej
- Zakres: audyt własnej sieci, wyłącznie infrastruktura, do której ma się prawo
Prywatność
Aplikacja pokazuje istnienie i lokalizację podatności oraz publicznych exploitów, nigdy narzędzi do ich wykorzystania. Zanim dane trafią do modelu, backend zastępuje adresy IP, końcówki adresów MAC i znane nazwy hostów znacznikami, więc model nie widzi adresów Twojej sieci; publiczny adres routera jest zamaskowany także w raporcie. Historia skanów jest przechowywana lokalnie w telefonie, a przy eksporcie historii aplikacja ostrzega, że plik zawiera dane o sieci. Każdy wynik ma oznaczone źródło (NVD, OSV.dev, ocena modelu) i poziom pewności, żeby nie pomylić potwierdzonej luki z samym dopasowaniem po numerze wersji.