Rysa
Aplikacja na Androida do audytu własnej sieci, którą napisałem sam. Uruchamia nmapa w Kali NetHunter na telefonie z rootem, a z wyników składa raport z priorytetami.
Przeskanowałem nią Metasploitable 2, celowo podatną maszynę laboratoryjną. Wyszedł z tego 79-stronicowy raport. To ćwiczenie na moim labie, bez klienta.
Przykładowy raport z Rysy · Skan środowiska Metasploitable 2
- krytycznavsftpd 2.3.4 z tylną furtką (CVE-2011-2523, CVSS 10.0) i dostępem anonimowym.
- krytycznaOtwarta powłoka administratora na porcie 1524 bez uwierzytelniania.
- krytycznaMySQL 5.0.51a z pustym hasłem konta root; wyeksportowany cały system plików przez NFS.
- 30znalezisk
- 5krytycznych
- 7wysokich
- 2CVE z katalogu CISA KEV
- 23publiczne exploity
- Skannmap w Kali NetHunter, tylko ze stałych profili.
- Warstwy do odczytuwhatweb, sslyze, ssh-audit, dig, p0f, UPnP. Bez logowania i exploitów.
- KorelacjaNVD, OSV.dev i CISA KEV. Exploit-DB tylko jako metadane.
- Opis od AIGemini po polsku, po pseudonimizacji; walidator odrzuca zmyślone CVE.
- RaportPDF: plan naprawczy, dowody i poziom pewności każdego wyniku.
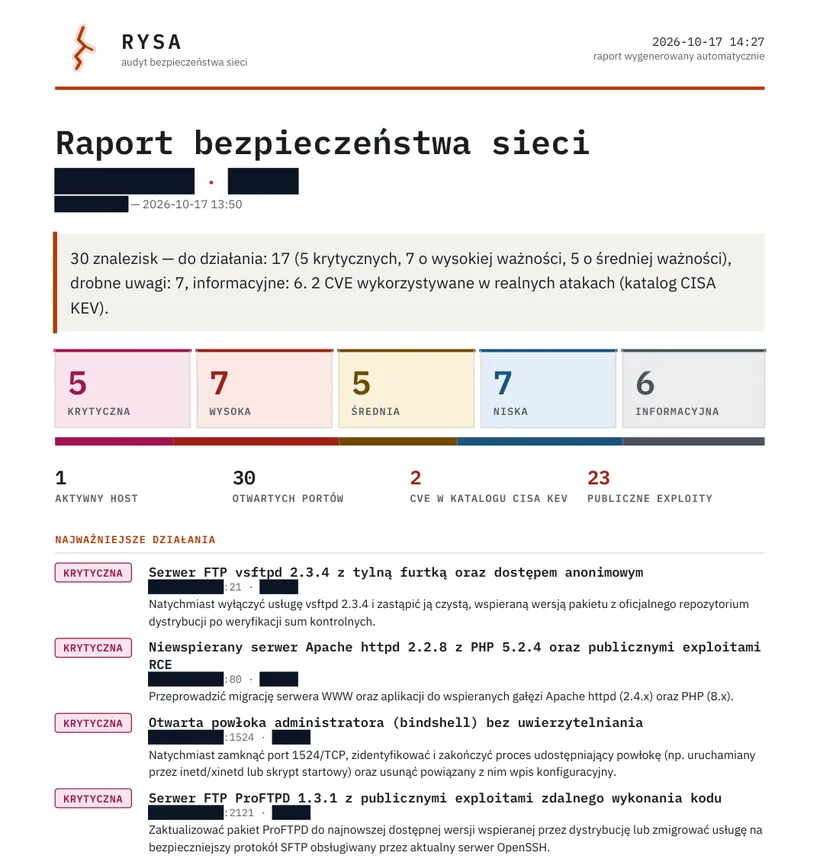
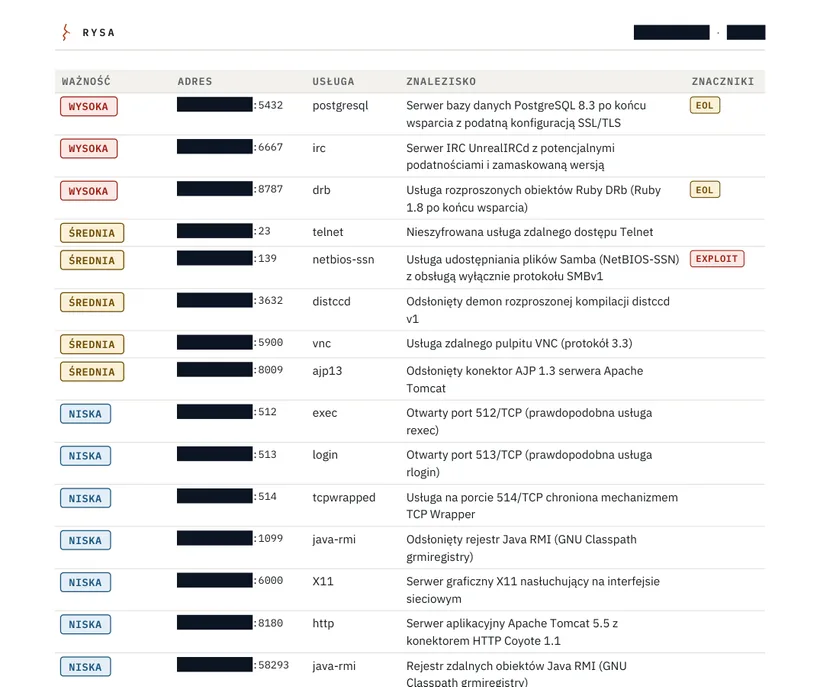
W raporcie jest plan naprawczy (od razu, wkrótce, przy okazji), dowody ze skanu i kroki weryfikacji. Rysa sama zaznacza, że ustalenia musi potwierdzić człowiek.
Aplikacja we Flutterze (Dart), backend w Pythonie (FastAPI), ponad tysiąc testów automatycznych.
Jak działa Rysa: szczegóły techniczne
- Skan. nmap w Kali NetHunter (chroot na telefonie z rootem), polecenia wyłącznie ze stałych profili: bez dowolnych flag, skrypty NSE tylko z bezpiecznych kategorii, a cel spoza listy wymaga potwierdzenia, że mam prawo go skanować.
- Warstwy tylko do odczytu. whatweb (technologie stron), sslyze (TLS), ssh-audit, dig (resolver DNS), p0f (pasywne rozpoznanie systemu), odczyt UPnP z routera i zabezpieczeń Wi-Fi telefonu. Bez prób logowania i wykorzystywania luk.
- Korelacja z bazami. Wykryte wersje zestawiam z NVD, OSV.dev i katalogiem CISA KEV (CVSS, luki wykorzystywane w atakach). Exploit-DB służy tylko jako metadane: sprawdzam, czy wpis istnieje, i nigdy nie pobieram jego treści.
- Opis od modelu AI. Model Gemini pisze po polsku, dlaczego znalezisko ma taką ważność i jak je nieinwazyjnie sprawdzić. Wcześniej adresy IP, końcówki MAC i nazwy hostów są zastępowane znacznikami, a osobny walidator odrzuca zmyślone numery CVE.
- Raport. PDF z podsumowaniem, planem naprawczym, dowodami i listą luk w rozpoznaniu. Każdy wynik ma źródło i poziom pewności, żeby nie pomylić potwierdzonej luki z dopasowaniem po numerze wersji.
nmap (Kali NetHunter) → whatweb, sslyze, ssh-audit, dig, p0f, UPnP → NVD, OSV.dev, CISA KEV, Exploit-DB (metadane) → model Gemini z pseudonimizacją i walidatorem CVE → raport PDF.