Aplikacja mobilna · Cyberbezpieczeństwo · 2026
Nmap Companion
Pokazuje, gdzie pęka. Nie podaje łomu.
NetHunter Audit Companion zamienia zrootowany telefon w mobilne stanowisko audytu sieci, odpala prawdziwego nmapa wewnątrz środowiska Kali NetHunter, zestawia wykryte usługi z bazami CVE (NVD, OSV.dev), sprawdza istnienie publicznych exploitów i tłumaczy wynik po polsku przy pomocy modelu AI. Bez emulatora, bez laptopa, audyt zaczyna się i kończy w telefonie.
Rola: Projekt, kod (aplikacja mobilna i backend) i testy na żywo w prawdziwej sieci, całość solo.
Flutter
Framework
Android (root)
Platforma
FastAPI + Gemini
Backend
nmap to narzędzie stworzone pod pełnoprawny Linux z rootem, nie pod telefon. Do tego surowy wynik skanu (setki linii wyjścia skryptów NSE, gołe numery CVE) nie mówi laikowi nic o realnym ryzyku, a samo pokazanie „jak to wykorzystać" zamieniłoby narzędzie audytorskie w coś zupełnie innego. Cel: prawdziwy, dokładny skan z poziomu telefonu, zrozumiały wynik i twarda, nieprzekraczalna granica między pokazaniem podatności a daniem broni.
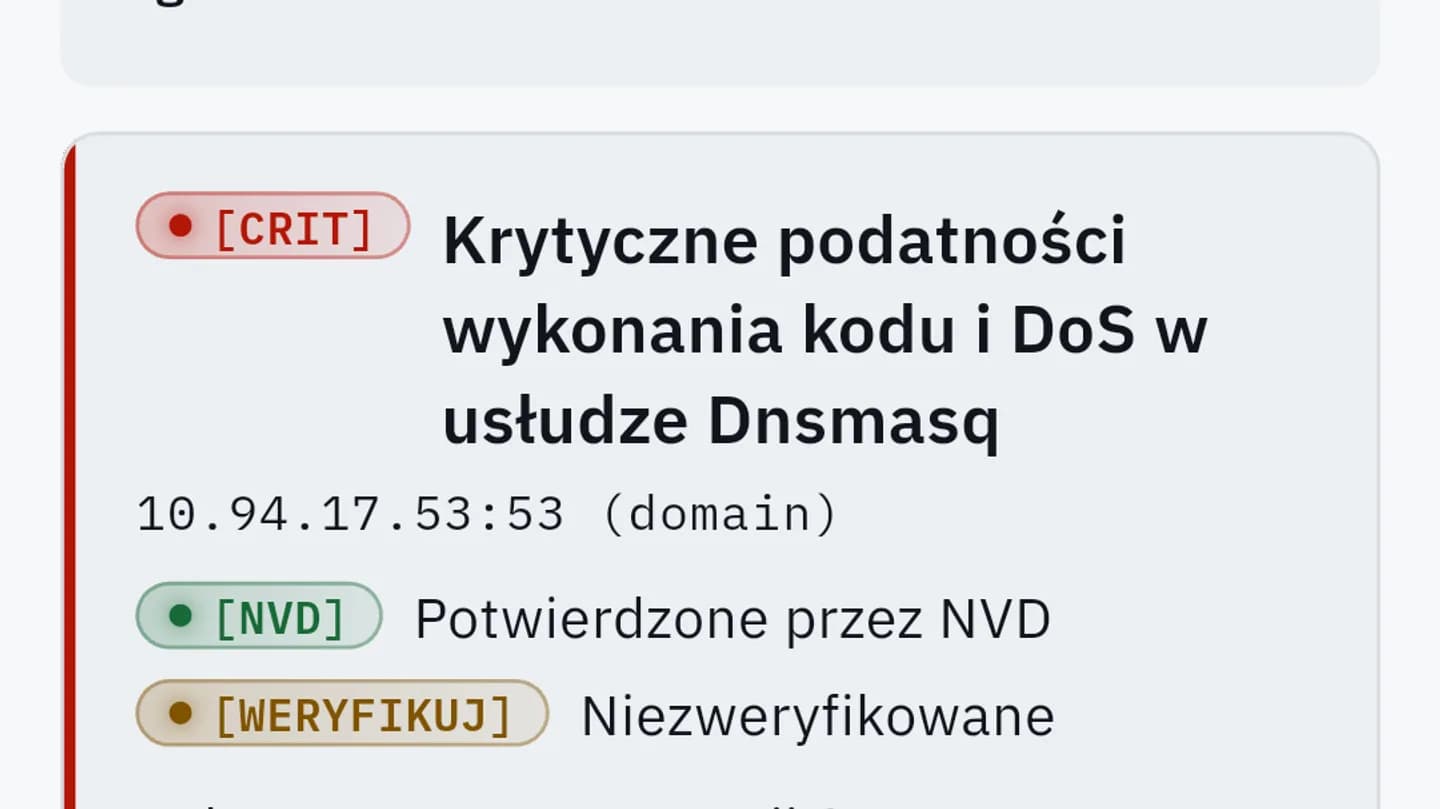
Aplikacja steruje prawdziwym Kali NetHunter w chroocie na zrootowanym Androidzie (su + chroot, nie emulacja) i buduje komendy nmapa wyłącznie z zamkniętego zestawu profili, użytkownik nigdy nie wpisuje własnych flag, a sam skan działa lokalnie, bez internetu. Wynik trafia do trzech niezależnych, deterministycznych źródeł: NVD (CPE → CVE, CVSS, katalog CISA KEV), OSV.dev (podatności bibliotek stron internetowych) i Exploit-DB (wyłącznie metadane, identyfikator, tytuł, link, zero pobierania czy wyświetlania treści). Dopiero na tej faktografii model Gemini buduje opis: co to za luka, dlaczego istotna i jak ją nieinwazyjnie zweryfikować, z wbudowanym, wymuszonym w kodzie zakazem opisywania procedur ataku, nawet na wyraźne żądanie.
- 01Środowisko: uruchomienie prawdziwego Kali NetHunter w chroocie na zrootowanym telefonie, sterowane z aplikacji Flutter przez su/powłokę.
- 02Silnik skanowania: budowa komend nmapa z zamkniętego zbioru profili (nigdy dowolnych flag), z limitami czasu i żywym podglądem postępu dla każdego hosta osobno.
- 03Wzbogacenie danych: deterministyczne dopasowanie CPE → CVE (NVD), OSV.dev i Exploit-DB, obok modelu językowego, nie zamiast niego.
- 04Warstwa AI i raport: Gemini opisuje ryzyko po polsku, osobny walidator odrzuca halucynacje (np. zmyślone numery CVE), całość trafia do generowanego PDF-u.
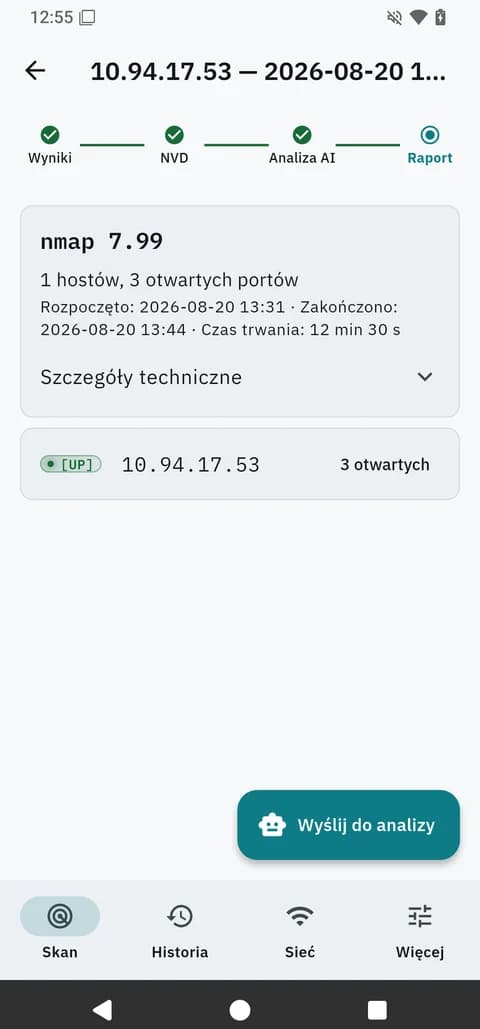
Skan w prawdziwym Kali
nmap z pełnymi uprawnieniami roota w środowisku NetHunter na telefonie, nie w emulatorze.
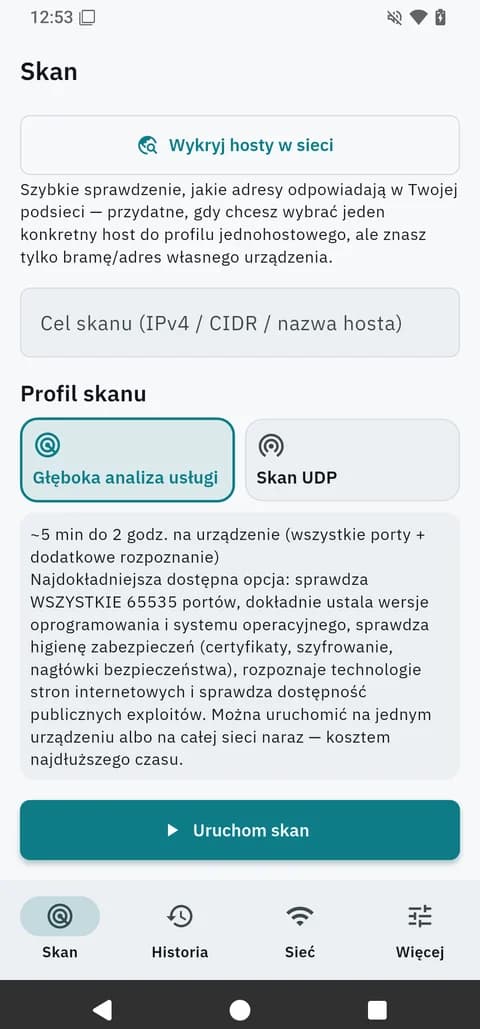
Zamknięty zestaw profili
Brak pola na dowolne flagi nmapa, użytkownik wybiera gotowy profil, nie komponuje własnej komendy.
Korelacja z NVD i OSV.dev
Wykryta wersja usługi jest automatycznie zestawiana ze znanymi CVE (CVSS, katalog CISA KEV) i podatnościami bibliotek webowych.
Świadomość publicznych exploitów
Pokazuje, że exploit na Exploit-DB istnieje i gdzie go szukać, nigdy nie pobiera ani nie wyświetla treści.
Opis od AI po polsku
Model tłumaczy zasadę działania podatności i realne ryzyko, nie kopiuje suchej treści CVE.
Nieinwazyjna weryfikacja
Do każdego znaleziska dołączona ścieżka sprawdzenia, czy dotyczy Twojego urządzenia, bez próby wykorzystania luki.
Postęp na żywo per host
Procent, etap skanowania, CPU i ruch sieciowy w czasie rzeczywistym, także dla całej podsieci naraz.
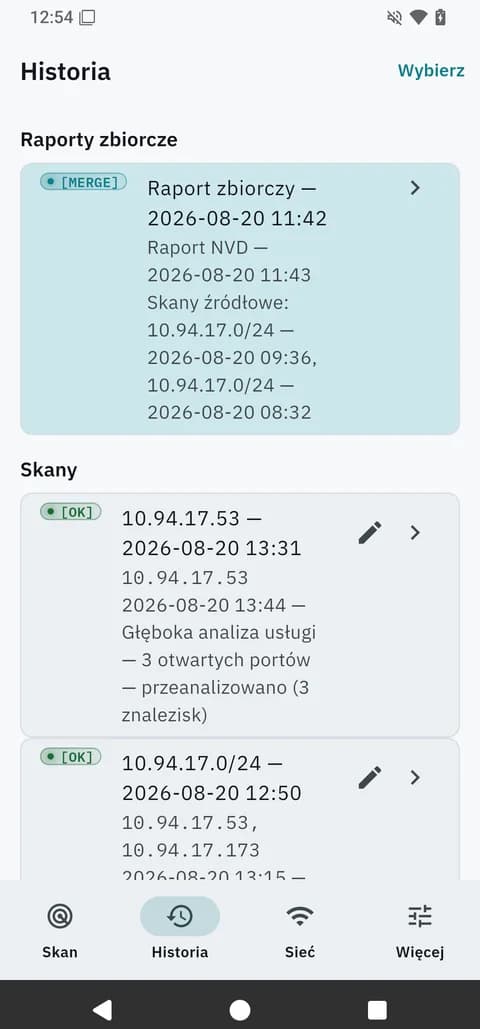
Raport PDF i historia
Każdy skan zapisany lokalnie, eksport do PDF, możliwość połączenia kilku skanów w jeden raport zbiorczy.
Przejrzysty koszt analizy AI
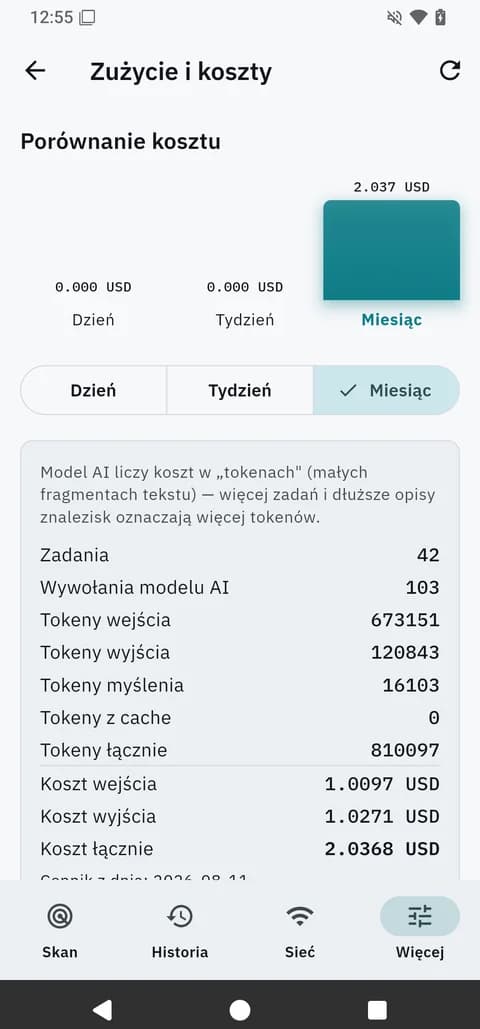
Wywołania modelu i koszt w USD widoczne na bieżąco (dzień, tydzień, miesiąc), zero niespodzianek w rachunku za API.
- Platforma
- Android (wymagany root + NetHunter/Kali chroot)
- Backend
- Python (FastAPI) + Gemini API, hostowany osobno
- Języki
- polski
- Internet
- wymagany do analizy AI/NVD; sam skan nmap działa lokalnie
- Uprawnienia
- root (su), dostęp do sieci lokalnej
- Zakres
- audyt własnej sieci, wyłącznie infrastruktura, do której ma się prawo
Aplikacja pokazuje istnienie i lokalizację podatności oraz publicznych exploitów, nigdy narzędzi do ich wykorzystania. Zero pobierania, wyświetlania czy uruchamiania treści exploita; model AI ma twardy, wymuszony w kodzie zakaz opisywania procedur ataku, nawet na wyraźne żądanie. Każdy wynik jest oznaczony źródłem (NVD, OSV.dev, ocena modelu) i poziomem pewności, żeby nie pomylić realnie potwierdzonej luki z samym prawdopodobnym dopasowaniem po numerze wersji.
Zanim zaczniesz skanować
Skanuj wyłącznie sieci i urządzenia, których jesteś właścicielem, albo na które masz jawną, pisemną zgodę właściciela. Skanowanie cudzej infrastruktury bez zgody jest w Polsce przestępstwem (art. 267 i 269a-269b k.k.). Aplikacja ma charakter audytorski i edukacyjny, wskazuje, co warto poprawić, nie jest narzędziem do ataku ani obchodzenia zabezpieczeń.
Następny projekt
Zdzichu